技術分享與學習資源
資訊安全管理系統簡述
ISO/IEC 27001 資訊安全管理系統包含兩套重要標準,一是可供實際驗證的 ISO/IEC 27001,另一套是 ISO 27002,則對應 ISO/IEC 27001 附錄 A,主要提供最佳實踐方式之指引參考。
ISO/IEC 27001 改版說明
國際標準組織(ISO)於 2022 年 2 月 15 日先行發布新版 ISO 27002:2022,將控制項目數量進一步的綜合整理歸納,並因應網路攻擊手法新增11個控制項,同時提供屬性標籤能讓控制項目更容易使用。並於 2022 年 10 月 25 日正式發布 ISO 27001:2022。
ISO/IEC 27001 標準名稱由「資訊科技-安全技術-資訊安全管理系統-要求Information technology-Security techniques -Information security management systems –Requirements」更名為「資訊安全-網宇安全及隱私保護-資訊安全管理系統-要求 Information Security, Cybersecurity and Privacy Protection -Information security management systems –Requirements」,加入了網路安全與隱私保護的概念。主條文之變動主要是補充與調整相關說明,使 ISO 27001 與其他國際標準調和一致,內容並無大幅變化。
ISO/IEC 27002 之調整
新版ISO/IEC 27002簡化控制措施架構,控制措施從目前的 114 個減少到 93 個控制措施。
ISO/IEC 27002:2013 包含 114 項控制措施,分為 14 類。
ISO/IEC 27002:2022 “實作指引”,包含 93 項控制,分為 4 類:
5. 組織控制Organizational Controls 5.1-5.37
6. 人員控制People Controls 6.1-6.8
7. 實體環境控制Physical Controls 7.1-7.14
8. 技術控制Technological Controls 8.1-8.34
被刪除的控制措施共16個,另外將類似的控制措施整合在一起,成為一個主要措施:
5.9 資訊及其他相關聯資產之清冊、5.10 可接受使用資訊或其他相關聯資產:整合A.8.1.1, A.8.1.3
5.14 資訊傳送:整合A.13.2.1, A.13.2.2, A.10.1.1, A.10.1.2, A.18.1.5
8.15 存錄、8.16 監視活動:整合A.12.4.1, A.12.4.3
8.24 密碼技術之使用:整合 A.10.1.2, A.18.1.5
此外,新增的控制措施如下:
| 編號 | 項目名稱 | 控制措施 |
|---|---|---|
| 5.7 | 威脅情資 | 應收集及分析與資訊安全威脅相關的資訊,以產出威脅情資。 |
| 5.23 | 使用雲端服務之資訊安全 | 應根據組織的資訊安全要求建立獲取、使用、管理和退出雲端服務的流程。 |
| 5.30 | 資通訊技術營運持續整備 | 應根據營運持續目標和 ICT 持續性要求來規劃、實施、維護和測試 ICT 整備情況。 |
| 7.4 | 實體安全監視 | 應持續監控場域周界以防止未經授權的實體存取。 |
| 8.9 | 組態管理 | 應建立、文件化、實作、監視和審查硬體、軟體、服務和網路的組態,包括安全組態。 |
| 8.10 | 資訊刪除 | 當不再需要時,應刪除儲存於資訊系統、裝置或任何其它儲存媒體中的資訊。 |
| 8.11 | 資料遮蔽 | 應根據組織關於 存取控制與其它 相關的特定主題 政策以及營運要求使用資料遮蔽,並將法律要求納入考量。 |
| 8.12 | 預防資料洩漏 | 資料洩漏的預防措施應應用於處理、儲存或傳輸敏感資訊的系統、網路及任何其它裝置。 |
| 8.16 | 監視活動 | 應監視網路、系統和應用程序的異常行為並 採取適當的措施來評估潛在的資訊安全事故。 |
| 8.22 | 網頁過濾 | 應管理對外部 網站的存取,以減少曝露於惡意的內容。 |
| 8.28 | 安全程式設計 | 軟體開發應採用安全編碼原則。 |
ISO/IEC 27002 變更要點
總結新版 ISO/IEC 27002 變更要點:
1.更新的控制項目和建議:新版本針對現代資訊安全威脅和技術趨勢,對控制項目進行了更新和擴展,並提供了更多的建議和最佳實踐。
2.對新興技術的考慮:ISO/IEC 27002:2022 考慮了新興技術(如雲端、物聯網、人工智慧等)對資訊安全的影響,並提供了相應的措施和建議以應對這些新挑戰。
3.更強調風險導向:新版本更加強調風險導向的方法,強調了對資訊安全風險的評估和處理,在控制的選擇和實施上更具有彈性。
4.強調持續改進:ISO 27002:2022 強調了持續改進的重要性,鼓勵組織不斷地審查和改進其資訊安全措施,以應對不斷變化的威脅和需求。
ISO 27001:2022 建置/轉版輔導建議
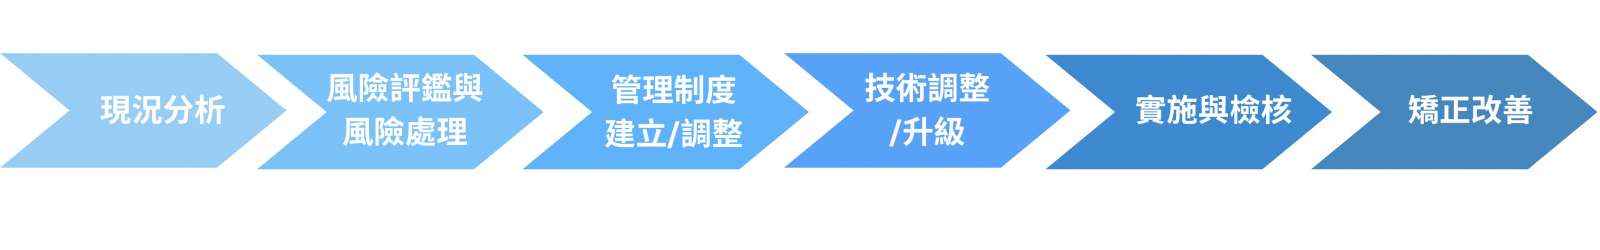
- 現況分析:對於公司現有資安管理制度作業比對,檢視是否可符合新版要求
- 教育訓練:針對相關同仁進行教育訓練,確保可以完全瞭解新版標準之要求
- 管理文件建立/調整:建立/調整適用性聲明書,並依照差異分析結果,建立/調整現有管理文件
- 風險管理作業:依照更新後之管理制度,執行/調整風險管理作業
- 技術調整/升級:依據新版要求,確認現有技術管制作為是否可以符合。如無法符合,建立調整及升級計畫
- 管理制度運作調整:依照調整過後之管理文件及技術作業流程,調整資安管理制度運作及記錄
Netron網創資訊是全方位一站式雲端顧問服務,可針對客戶的企業做出診斷,在需求、預算、所在地區等多重考量下,提供量身訂做的雲端服務。還在猶疑如何挑選合適的雲端服務?想進一步了解雲端運算需求?歡迎立即與我們聯絡,我們將有專人協助你找到合適的解決方案並滿足企業所需!
如需進一步了解我們的雲端服務解決方案,歡迎聯絡我們。